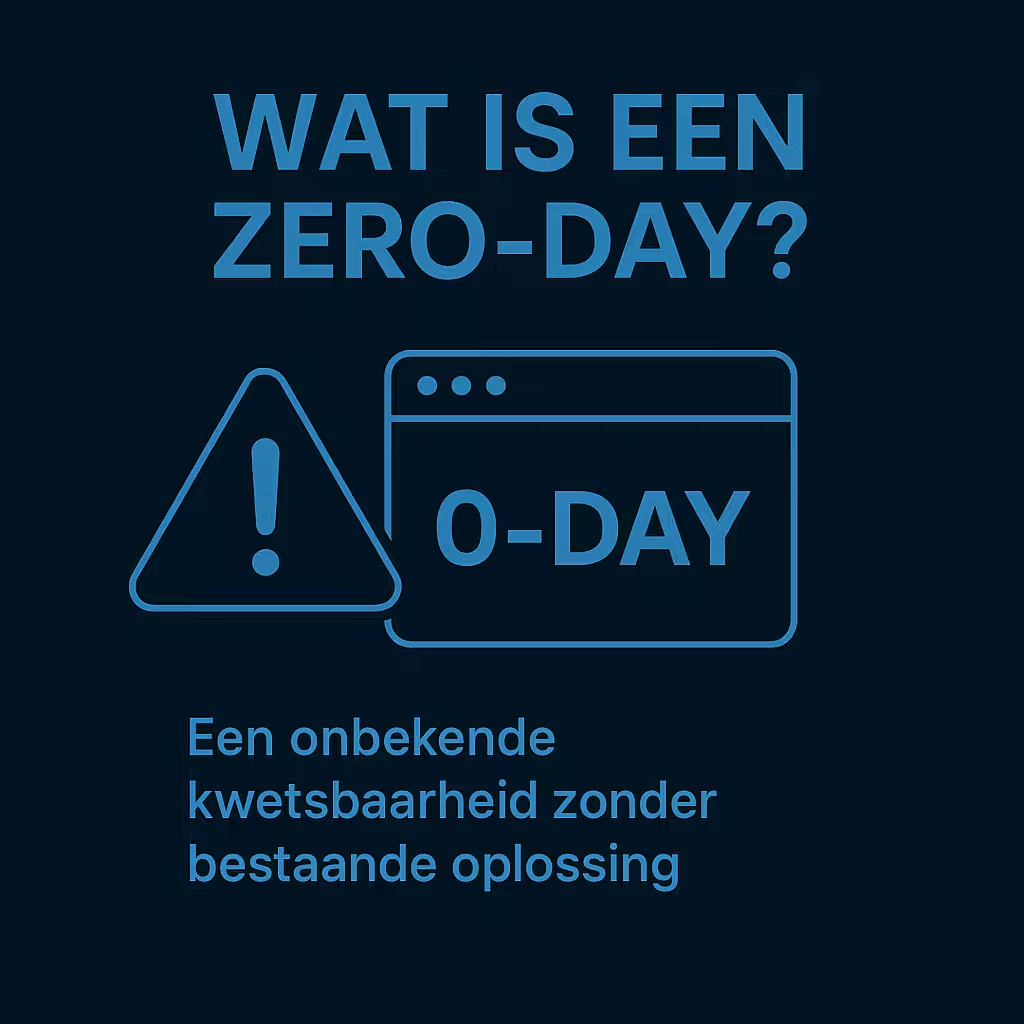
Een zero-day is een kwetsbaarheid die nog niet bekend is bij de leverancier van de software of hardware. Er is daarom nog geen beveiligingsupdate beschikbaar. Aanvallers kunnen zo'n lek misbruiken voordat organisaties zich ertegen kunnen beschermen.
Een exploit is code, een techniek of een reeks handelingen waarmee een kwetsbaarheid wordt misbruikt. Niet iedere kwetsbaarheid heeft een werkende exploit. Zodra die er wel is, kan het risico sterk toenemen.
De zero-day is de onbekende kwetsbaarheid. De exploit is de manier waarop die kwetsbaarheid wordt gebruikt om bijvoorbeeld toegang te krijgen, gegevens te bekijken of code uit te voeren.
Bekende beveiligingsmiddelen herkennen een nieuwe aanval niet altijd direct. Ook kan een organisatie nog geen patch installeren. Daardoor zijn goede monitoring, netwerksegmentatie en beperkte toegangsrechten belangrijk.
Tijdens een pentest worden vaak bekende kwetsbaarheden, configuratiefouten en zwakke processen gevonden. Een zero-day is breder onbekend en komt minder vaak voor. Beide kunnen grote gevolgen hebben en vragen om duidelijke prioriteiten en passende maatregelen.